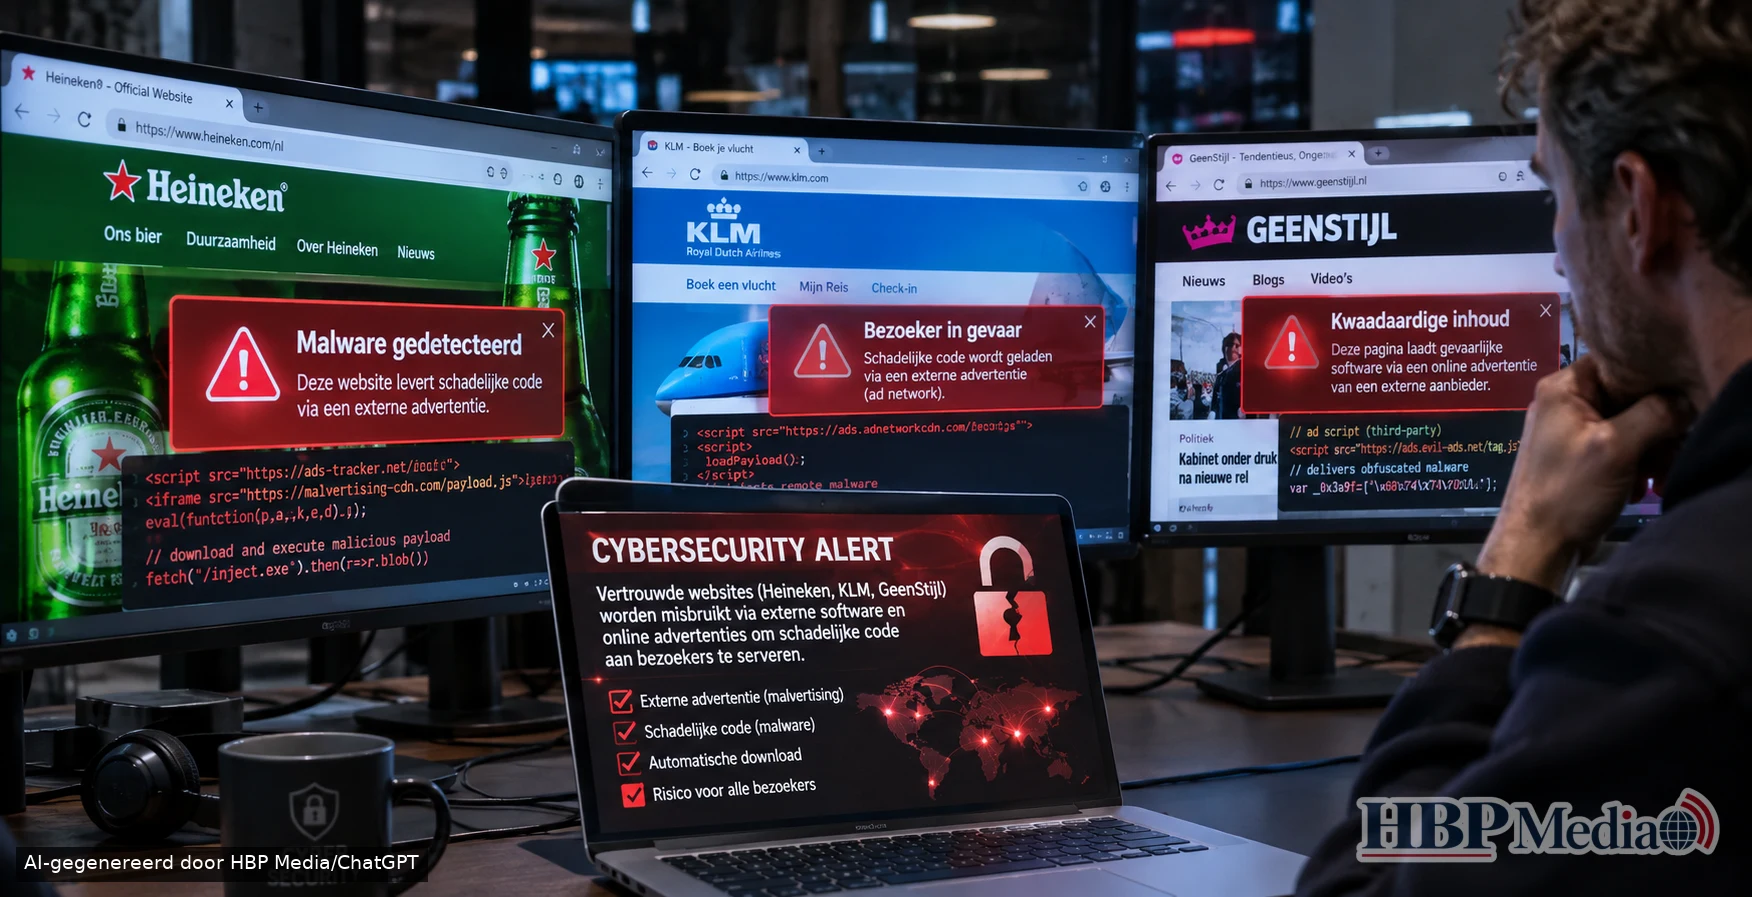
AMSTERDAM – Bezoekers van enkele van de bekendste websites ter wereld zijn de afgelopen dagen ongemerkt blootgesteld aan schadelijke software. Ook Nederlandse namen als Heineken, KLM, Transavia en ABN AMRO komen voor in een internationaal onderzoek naar een omvangrijke cyberaanval. Via software van technologiebedrijf Optimizely konden criminelen op maandag 16 november kwaadaardige code laten uitvoeren op websites van zeker 178 organisaties. De code was ontworpen om betaalgegevens te onderscheppen, cryptovaluta te stelen en kwetsbaarheden in iPhones en iPads te misbruiken. Het incident volgt kort op een afzonderlijke aanval waarbij Nederlandse websites als GeenStijl, Voetbal International en Bright via een advertentieplatform schadelijke software verspreidden.
De omvang van de internationale aanval werd maandagavond duidelijk door onderzoek van beveiligingsspecialist Scott Helme van het bedrijf Report URI. Zijn onderzoekers controleerden 1.611 JavaScript-bestanden die door websites worden gebruikt en vonden daarin 188 besmette bestanden, afkomstig van 178 verschillende organisaties. Naast Heineken en KLM stonden ook de BBC, CNN, IKEA, Zoom, Salesforce, GitLab en de internationale bank HSBC op de lijst.
Opvallend is dat de websites niet noodzakelijk zelf waren gehackt. De aanvallers maakten gebruik van een externe dienst die bedrijven inschakelen om hun websites te verbeteren en bezoekers verschillende versies van pagina's te tonen. Daardoor konden criminelen via één softwareleverancier kwaadaardige code verspreiden naar een groot aantal ogenschijnlijk betrouwbare websites.
Heineken, KLM en banken op de lijst
Volgens het onderzoek van Report URI werd schadelijke code aangetroffen in softwarebestanden die onder meer werden gebruikt op Heineken.com en verschillende websites van de luchtvaartmaatschappijen KLM, Air France en Transavia. Bij KLM ging het onder andere om deal.klm.nl en www.klm.be. Ook websites van ABN AMRO en ICS Cards kwamen in het onderzoek naar voren.
Dat betekent niet automatisch dat de eigen computersystemen van deze ondernemingen door hackers zijn overgenomen. Evenmin staat vast dat bezoekers van al deze websites daadwerkelijk gegevens zijn kwijtgeraakt. Het onderzoek toont aan dat externe softwarebestanden die op de betrokken websites werden gebruikt, ongeautoriseerde code bevatten.
De aanval verliep via Optimizely, een Amerikaans technologiebedrijf dat software levert waarmee organisaties hun websites kunnen analyseren, personaliseren en optimaliseren. De software wordt bij het openen van een pagina automatisch geladen.
Cybercriminelen wisten een kwetsbaarheid in de aanmeldprocedure van Optimizely Experimentation te misbruiken en plaatsten vervolgens eigen JavaScript-code in projecten van klanten. Daardoor kwam de schadelijke software via een vertrouwde internetverbinding bij bezoekers terecht.
Optimizely heeft het beveiligingsincident inmiddels bevestigd. Het bedrijf zegt de kwetsbaarheid te hebben verholpen, de schadelijke code te hebben verwijderd en getroffen accounts extra te hebben beveiligd. Ook zijn toegangssessies beëindigd en toegangssleutels ingetrokken. Betrokken klanten zijn volgens het bedrijf gewaarschuwd.
Van gestolen cryptovaluta tot creditcardgegevens
De kwaadaardige software was voor meerdere vormen van cybercriminaliteit ingericht. Zo konden de aanvallers cryptowalletadressen op websites vervangen door adressen die zij zelf beheerden. Wanneer een gebruiker vervolgens cryptovaluta wilde overmaken, bestond het risico dat het geld ongemerkt naar de cybercriminelen werd gestuurd.
Daarnaast bevatte de code functies waarmee creditcardgegevens konden worden onderschept wanneer bezoekers die rechtstreeks in formulieren op een besmette website invoerden. Ook konden bepaalde browsercookies, bezochte internetadressen en schermafbeeldingen worden verzameld.
Volgens de onderzoekers waren er op maandagavond ongeveer 7.000 dollar aan transacties zichtbaar op cryptowallets die met de aanval in verband werden gebracht. Omdat sommige wallets al eerder werden gebruikt, is nog niet volledig vast te stellen welk bedrag uitsluitend aan deze aanval kan worden toegeschreven.
De malware bevatte bovendien onderdelen die specifiek waren gericht op iPhones en iPads. Daarvoor werden de aanvalspakketten Coruna en DarkSword ingezet. Deze software probeert bekende beveiligingslekken in oudere versies van Apple's besturingssysteem te misbruiken.
Of de aanvallers daadwerkelijk toegang hebben gekregen tot individuele toestellen, persoonlijke bestanden of betaalgegevens van bezoekers van Heineken en KLM, is nog niet vastgesteld.
GeenStijl en VI eerder getroffen via advertenties
De internationale aanval staat niet op zichzelf. Begin november werden ook verschillende Nederlandse nieuwssites getroffen door een afzonderlijk beveiligingsincident. Daarbij ging het om websites die advertenties vertoonden via het advertentieplatform NextDay Media.
Onder meer GeenStijl, Voetbal International, Autoblog, Bright, Scientias, De Dagelijkse Standaard, VoetbalPrimeur, VoetbalNieuws, Men's Health en Women's Health waarschuwden hun bezoekers.
Via een ongeautoriseerde wijziging in het advertentiesysteem werd kwaadaardige code toegevoegd aan advertentiescripts. Daardoor konden bezoekers de schadelijke software binnenkrijgen zonder op een advertentie te klikken.
De code verzamelde technische informatie over websitebezoeken, waaronder IP-adressen, bezochte pagina's, schermformaten, taalinstellingen en informatie over het gebruikte besturingssysteem. Daarnaast probeerde de malware beveiligingslekken in bepaalde iPhones te gebruiken om toegang te krijgen tot persoonlijke gegevens.
GeenStijl maakte bekend dat de aanvallen onder meer plaatsvonden tussen 1 en 3 november. Op 11 november werd opnieuw een ongeautoriseerde wijziging ontdekt.
De website schakelde op 3 november zijn advertenties uit en waarschuwde het advertentieplatform. Op 11 november was het ontdekte beveiligingslek volgens de betrokken partijen verholpen.
De bij deze aanval gebruikte software staat bekend als Coruna. Die naam komt ook voor in het internationale onderzoek naar Optimizely. Dat beide aanvallen vergelijkbare aanvalstechnieken gebruikten, betekent echter niet dat vaststaat dat dezelfde cybercriminelen ervoor verantwoordelijk waren.
Miljoenen bezoekers, onbekend aantal slachtoffers
Het Nederlandse advertentiebedrijf NextDay is volgens eigen informatie actief voor meer dan 150 websites die gezamenlijk ongeveer twaalf miljoen bezoekers per maand bereiken. Dat betekent niet dat al deze websites besmet waren of dat miljoenen gebruikers slachtoffer zijn geworden.
De omvang van de daadwerkelijke schade is nog onduidelijk. Wel is vastgesteld dat bij de Nederlandse advertentieaanval technische bezoekersgegevens naar systemen van de aanvallers zijn verstuurd.
Bij de internationale Optimizely-aanval is eveneens nog niet bekend hoeveel bezoekers daadwerkelijk persoonlijke of financiële gegevens zijn kwijtgeraakt. Beveiligingsonderzoekers wijzen erop dat een schadelijk script op een website niet automatisch betekent dat iedere bezoeker is gehackt. De gevolgen hangen onder meer af van de beveiligingsinstellingen, het gebruikte apparaat en de handelingen van de bezoeker.
Juist dat maakt de incidenten ingewikkeld. Een gebruiker kan een bekende website bezoeken en erop vertrouwen dat de verbinding veilig is, terwijl de schadelijke code afkomstig is van een externe leverancier waarop die website vertrouwt.
Wat moeten bezoekers doen?
Wie tussen 1 en 3 november of op 11 november websites als GeenStijl, VI of Bright heeft bezocht met een niet bijgewerkte iPhone, krijgt het advies de nieuwste beschikbare iOS-update te installeren. Daarnaast is het verstandig belangrijke wachtwoorden te wijzigen vanaf een vertrouwd apparaat en waar mogelijk tweestapsverificatie in te schakelen.
Ook bezoekers van websites die op 16 november door het Optimizely-incident werden geraakt, doen er verstandig aan hun apparatuur bij te werken. Wie die dag cryptovaluta heeft overgemaakt, moet controleren of het gebruikte ontvangstadres correct was. Mensen die betaalkaartgegevens hebben ingevoerd op een betrokken website, kunnen uit voorzorg hun transacties controleren en bij verdachte afschrijvingen contact opnemen met hun bank.
Een software-update verhelpt bekende kwetsbaarheden, maar maakt eerder gestolen gegevens niet automatisch onbruikbaar. Daarom blijft het belangrijk alert te zijn op verdachte inlogmeldingen, ongebruikelijke banktransacties en phishingberichten.
De aanvallen leggen een kwetsbaar onderdeel van het moderne internet bloot. Grote bedrijven investeren miljoenen in de beveiliging van hun eigen websites, maar maken tegelijkertijd gebruik van advertentienetwerken, analysetools en externe JavaScript-bestanden waarover zij niet voortdurend volledige controle hebben.
Eén beveiligingslek bij zo'n leverancier kan voldoende zijn om schadelijke code op tientallen of zelfs honderden websites te laten verschijnen. De incidenten bij Optimizely en NextDay laten zien dat zelfs websites van internationaal bekende ondernemingen niet automatisch bescherming bieden tegen aanvallen die via externe software binnenkomen.