BRUSSEL – Europa wordt steeds nadrukkelijker geconfronteerd met een oorlog die zich niet alleen op het slagveld in Oekraïne afspeelt, maar ook achter computerschermen, in bedrijfsnetwerken en rond belangrijke infrastructuur. Russische hackers proberen overheden en bedrijven binnen te dringen, verzamelen informatie over militaire transporten en voeren digitale sabotageacties uit. Tegelijkertijd zorgt een ongekende golf van valse bommeldingen bij Europese luchtvaartmaatschappijen voor nieuwe onrust. Alleen al donderdag 5 november werden bijna dertig passagiersvluchten getroffen. Verschillende vliegtuigen moesten uitwijken of uit voorzorg een ongeplande landing maken, terwijl in meerdere landen gevechtsvliegtuigen werden ingezet. Europese veiligheidsexperts onderzoeken of de verstoringen onderdeel kunnen zijn van een bredere hybride campagne.
De Nederlandse inlichtingendiensten AIVD en MIVD waarschuwen al langer dat Rusland zijn activiteiten tegen Europese landen heeft uitgebreid. Vooral landen die Oekraïne ondersteunen met wapens, financiële middelen en militaire opleidingen zijn doelwit. Moskou probeert volgens de diensten niet alleen geheime informatie te verzamelen, maar ook de westerse steun aan Oekraïne te ondermijnen en onrust binnen Europese samenlevingen te veroorzaken.
De recente bommeldingen hebben die zorgen verder aangewakkerd. Vooralsnog is echter niet vastgesteld wie verantwoordelijk is voor de bedreigingen. Ook bestaat er geen bevestigd bewijs dat de Russische regering achter deze specifieke meldingen zit. De incidenten vertonen volgens sommige deskundigen wel kenmerken die eerder bij hybride operaties zijn gezien.
Bijna dertig vliegtuigen getroffen door bommeldingen
De Europese luchtvaart kreeg deze week te maken met een uitzonderlijk grote reeks veiligheidsincidenten. Maandag 2 november moest een Wizz Air-toestel van Londen naar Sofia uitwijken naar Boedapest nadat een bommelding was ontvangen. Hongaarse gevechtsvliegtuigen begeleidden het toestel naar de luchthaven. Na onderzoek werden geen explosieven aangetroffen.
Een dag later volgden nieuwe waarschuwingen bij verschillende Europese luchtvaartmaatschappijen. Zeven vliegtuigen werden doorzocht, omgeleid of op een andere manier getroffen door veiligheidsmaatregelen. Ook een cruiseschip ontving een dreigement.
Donderdag escaleerde de situatie opnieuw. Volgens persbureau Reuters werden bijna dertig vluchten getroffen door meldingen die achteraf vals bleken. Over de hele week gerekend kwamen daarmee meer dan dertig vluchten onder verhoogde veiligheidscontrole te staan.
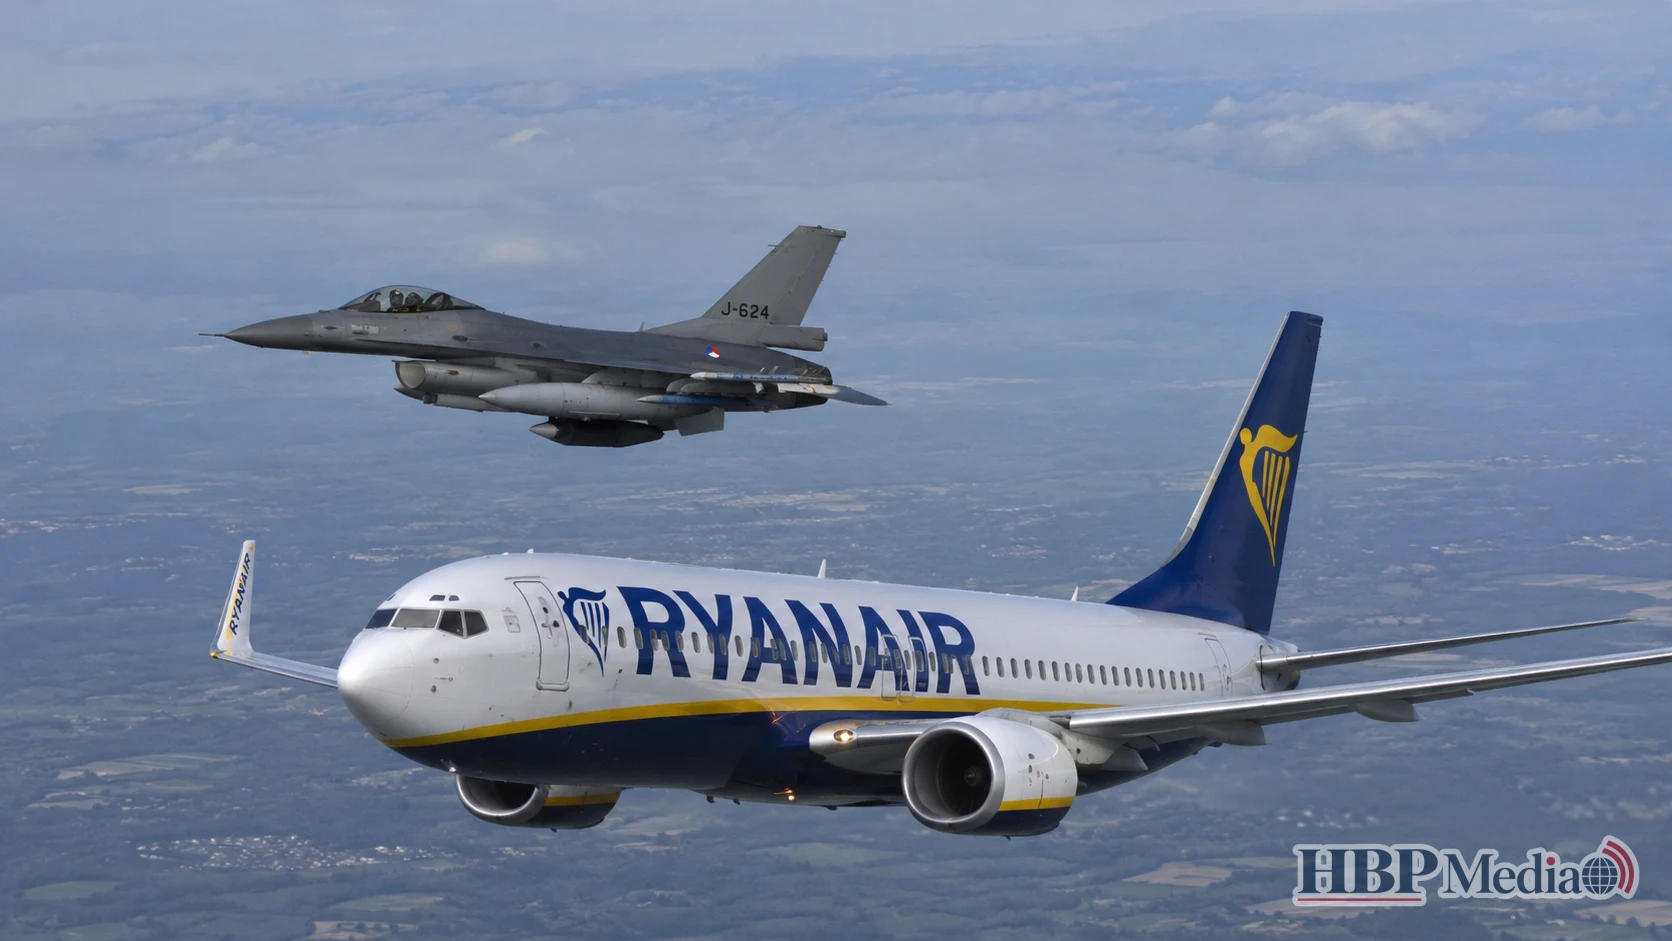
Onder de getroffen maatschappijen bevinden zich Ryanair, Aer Lingus, Wizz Air, Finnair, LOT Polish Airlines, Iberia, Air Europa en verschillende andere Europese vervoerders. De waarschuwingen hadden betrekking op vluchten van en naar onder meer Italië, Frankrijk, Ierland, Polen, Bulgarije, Roemenië, Denemarken en Spanje.
Een toestel van Aer Lingus dat vanuit Dublin onderweg was naar Rome, werd donderdag door Franse gevechtsvliegtuigen begeleid naar de militaire vliegbasis Évreux in Normandië. Daar werd het vliegtuig gecontroleerd. De passagiers en bemanning kwamen veilig aan.
Ook de Italiaanse luchtmacht moest in actie komen. Een Finnair-vlucht vanuit Helsinki naar Rome kreeg militaire begeleiding nadat autoriteiten een bommelding hadden ontvangen. In Bulgarije werden drie Ryanair-toestellen door gevechtsvliegtuigen begeleid. Een vlucht vanuit Londen naar Sofia week uit naar Plovdiv.
Op de luchthaven Madrid-Barajas werden verschillende vliegtuigen onderzocht nadat binnen twintig minuten drie dreigmails waren ontvangen. Ook in Warschau, Praag, Milaan en andere Europese steden werden veiligheidsprocedures geactiveerd.
Bij de uitgevoerde controles werden geen explosieven gevonden. Hoewel in sommige gevallen wordt gesproken over noodlandingen, ging het om voorzorgsmaatregelen naar aanleiding van veiligheidsdreigingen, niet om vliegtuigen die door een explosie of technisch defect in problemen waren gekomen.
Verdachte e-mails verwijzen naar Russische extremistische beweging
Een opmerkelijk detail is dat een aantal bommeldingen werd verstuurd onder de naam van een Russische extremistische beweging. Volgens Reuters ontvingen luchtvaartmaatschappijen en luchthavenbedrijven in Italië e-mails waarin werd beweerd dat explosieven waren geplaatst aan boord van vliegtuigen uit Helsinki en Dublin.
De afzenders presenteerden zich als leden van Male State, een Russische antifeministische beweging die in Rusland zelf verboden is. In de berichten werd gedreigd met explosies binnen zestig minuten.
De oprichter van de beweging, de Russische blogger Vladislav Pozdnyakov, ontkende dat zijn voormalige organisatie betrokken was. Volgens hem bestaat de beweging niet meer en gebruiken onbekenden de naam voor eigen doeleinden.
Het gebruik van een Russische groepsnaam vormt op zichzelf geen bewijs voor betrokkenheid van de Russische staat. De berichten kunnen ook zijn verstuurd door personen die bewust een valse identiteit gebruiken om onderzoekers op een verkeerd spoor te zetten.
Europese autoriteiten hebben daarom nog geen definitieve conclusie getrokken over de daders of de mogelijke onderlinge samenhang van de meldingen.
Russische militaire hackers richten zich op steun aan Oekraïne
Dat Rusland daadwerkelijk een uitgebreide digitale campagne tegen Europa voert, staat volgens westerse inlichtingendiensten wel vast.
In mei 2025 maakten de Nederlandse MIVD en verschillende internationale veiligheidsdiensten bekend dat de Russische militaire inlichtingendienst GRU betrokken was bij een omvangrijke cyberspionagecampagne tegen Oekraïne en NAVO-landen.
De aanvallen werden toegeschreven aan GRU-eenheid 26165, beter bekend als APT28. Deze hackersgroep probeert onder meer militaire, diplomatieke en economische informatie te verkrijgen. Daarbij richt de groep zich specifiek op organisaties die betrokken zijn bij de levering van westerse wapens en ander militair materieel aan Oekraïne.
Ook Nederland werd getroffen. Volgens de MIVD waren de Nederlandse krijgsmacht, ministeries en bedrijven direct of indirect doelwit van cyberspionagepogingen.
Voor Rusland is Nederland bijzonder interessant omdat ons land een belangrijk logistiek knooppunt vormt. Via Nederlandse havens, luchthavens, spoorverbindingen en wegen worden goederen en militair materieel naar andere Europese landen vervoerd.
In juli 2026 maakten de AIVD en MIVD bovendien bekend dat Russische hackers toegang hadden verkregen tot internetcamera's langs militaire transportroutes in Europa. Ook een klein aantal camera's in Nederland was getroffen.
Via deze camera's konden de aanvallers informatie verzamelen over transportbewegingen en mogelijk vaststellen welk militair materieel richting Oekraïne werd vervoerd.
De betrokken organisaties werden gewaarschuwd en kregen beveiligingsadviezen om verdere spionage te voorkomen.
Van digitale spionage naar daadwerkelijke sabotage
De Russische activiteiten beperken zich volgens de veiligheidsdiensten niet langer tot het verzamelen van informatie. Steeds vaker worden systemen aangevallen met het doel processen te verstoren of schade te veroorzaken.
De AIVD en MIVD beschreven in februari 2026 hoe Rusland zijn bereidheid tot hybride oorlogsvoering heeft vergroot. Daarbij gaat het om cyberaanvallen, spionage, beïnvloedingscampagnes en fysieke sabotage.
Zo werden in 2025 websites van Nederlandse steden en provincies getroffen door DDoS-aanvallen van Russische staatsgesteunde hackersgroepen. Bij dergelijke aanvallen wordt een website overspoeld met digitaal verkeer, waardoor deze tijdelijk onbereikbaar kan worden.
Ook werd een cyberoperatie ontdekt tegen een Nederlands bedrijf dat onderdeel uitmaakt van de kritieke infrastructuur. De aanval slaagde niet, maar de inlichtingendiensten vermoeden dat de operatie mogelijk bedoeld was als voorbereiding op toekomstige sabotage.
Daarnaast ontdekten de diensten activiteiten van de Russische hackersgroep Laundry Bear. Deze groep richt zich onder meer op overheden, defensiebedrijven en organisaties die informatie verwerken over de militaire steun aan Oekraïne.
In juli 2026 werd opnieuw gewaarschuwd voor aanvallen op mailservers van de softwareleverancier Zimbra. Daarbij waren defensiebedrijven, onderaannemers en ICT-dienstverleners in verschillende westerse landen getroffen.
De Europese Unie besloot in dezelfde maand sancties op te leggen aan negen personen en vier organisaties die volgens Brussel betrokken zijn bij Russische cyberaanvallen en destabiliserende activiteiten.
Daaronder bevinden zich partijen die ransomware, phishing en andere digitale aanvallen mogelijk maken. Ook de pro-Russische hackersgroep Z-Pentest werd aangepakt vanwege operaties tegen belangrijke infrastructuur, waaronder energie- en watervoorzieningen.
Waarom bommeldingen passen in het patroon van hybride oorlogsvoering
Het bijzondere aan hybride oorlogsvoering is dat een aanvaller niet noodzakelijk tanks, raketten of soldaten hoeft in te zetten om grote maatschappelijke gevolgen te veroorzaken.
Een dreigmail aan een luchtvaartmaatschappij kan voldoende zijn om een vliegtuig te laten uitwijken. Vervolgens moeten luchtverkeersleiding, politie, explosievenexperts, luchthavenpersoneel en soms zelfs de luchtmacht in actie komen.
Vliegtuigen lopen vertraging op, passagiers missen aansluitingen en luchtvaartmaatschappijen maken extra kosten. Tegelijkertijd ontstaat onzekerheid onder reizigers over de veiligheid van het vliegverkeer.
Volgens Eric Schouten van het internationale luchtvaartbeveiligingsbedrijf Dyami passen de recente incidenten mogelijk binnen een dergelijke strategie. Hij benadrukt echter dat het bijzonder moeilijk is om vast te stellen welk land of welke organisatie daadwerkelijk achter sabotageacties zit.
Ook andere deskundigen wijzen erop dat bedreigingen gebruikt kunnen worden om reacties van veiligheidsdiensten te bestuderen. Een aanvaller kan bijvoorbeeld observeren hoe snel autoriteiten handelen, welke procedures worden gevolgd en hoe verschillende landen samenwerken.
Dat is een mogelijke verklaring voor de aard en omvang van de dreigementen, maar geen vastgesteld motief van de huidige daders.
Het Europese transportbeleid staat hierdoor voor een ingewikkelde uitdaging. Iedere geloofwaardige bommelding moet serieus worden onderzocht, ook wanneer eerdere meldingen vals bleken. Juist die noodzakelijke voorzichtigheid maakt het luchtvaartsysteem kwetsbaar voor kwaadwillenden die opzettelijk onrust willen veroorzaken.
Ook supermarkten en bloedbanken getroffen door cyberaanvallen
De onrust beperkt zich deze week niet tot de luchtvaart. In verschillende Europese landen zijn ook koelsystemen van supermarkten en andere bedrijven aangevallen.
Hackers slaagden erin temperatuurregelingen van bepaalde koelingen en vriezers op afstand te manipuleren. Daardoor gingen voedselvoorraden verloren en ontstond schade aan apparatuur.
In Frankrijk werden bovendien drie regionale locaties van de bloedvoorziening getroffen door een cyberaanval op systemen waarmee de temperatuur van opslaginstallaties wordt gecontroleerd.
Medewerkers konden tijdig ingrijpen en bloedproducten overbrengen naar andere opslagplaatsen. Volgens de Franse autoriteiten bleef de bloedvoorziening daardoor intact.
De incidenten tonen aan hoe kwetsbaar moderne bedrijven en maatschappelijke voorzieningen kunnen worden wanneer steeds meer apparatuur met internet is verbonden.
Vooralsnog is niet vastgesteld wie verantwoordelijk is voor deze aanvallen. Evenmin is bewezen dat er een verband bestaat met de bommeldingen bij luchtvaartmaatschappijen of met Russische inlichtingendiensten.
De gelijktijdige verstoringen vergroten wel de aandacht voor de beveiliging van essentiële Europese voorzieningen.
Nederland moet rekening houden met verdere Russische aanvallen
Voor de Nederlandse overheid is de Russische hybride dreiging inmiddels een belangrijk onderdeel van het veiligheidsbeleid geworden.
De AIVD en MIVD waarschuwen dat Moskou niet alleen militaire transporten en overheidsinformatie in kaart brengt, maar ook belangstelling toont voor de Nederlandse energievoorziening, internetverbindingen en andere vitale infrastructuur.
Daarbij worden onder meer windmolenparken, onderzeese internetkabels en gasleidingen genoemd als mogelijke doelwitten van sabotage.
De diensten verwachten dat Rusland zijn hybride activiteiten zal voortzetten, ook wanneer de oorlog in Oekraïne uiteindelijk zou eindigen. Volgens hen beschouwt Moskou het conflict namelijk als onderdeel van een veel bredere confrontatie met het Westen.
Dat betekent dat niet alleen ministeries en defensiebedrijven kwetsbaar zijn. Ook gemeenten, ziekenhuizen, transportbedrijven, havens, luchthavens en andere organisaties kunnen doelwit worden van digitale spionage of sabotage.
Voor Europese regeringen wordt het daarom steeds belangrijker om aanvallen gezamenlijk te onderzoeken, systemen beter te beveiligen en snel informatie uit te wisselen over nieuwe dreigingen.
De recente bommeldingen maken duidelijk hoe groot de gevolgen kunnen zijn wanneer onbekende daders gebruikmaken van de veiligheidsprocedures waarop het internationale vliegverkeer is gebaseerd.
Of Rusland daadwerkelijk achter deze nieuwste golf van dreigementen zit, moet onderzoek nog uitwijzen. Dat Europese landen al langere tijd doelwit zijn van Russische cyberoperaties en sabotageactiviteiten, wordt ondertussen ondersteund door een groeiende hoeveelheid informatie van inlichtingendiensten.
De oorlog in Oekraïne heeft zich daarmee ontwikkeld tot een conflict waarvan de gevolgen ook diep in de Europese samenleving merkbaar zijn. Niet alleen aan de militaire grenzen van het continent, maar ook in digitale netwerken, economische voorzieningen en steeds vaker in het dagelijks leven van gewone burgers.